厂商:
备案号:
ReverseLab逆向工坊手机版下载,是一款运行在安卓系统上的逆向分析工具,它能够直接加载多种常见的逆向文件格式,包括安卓的APK安装包、DEX字节码文件以及原生so的ELF二进制文件。用户可以通过它查看文件内部结构、资源清单,提取字符串和十六进制数据。对于需要在手机上快速查看和分析应用内部信息的开发者和安全爱好者来说,ReverseLab逆向工坊提供了一个便携的解决方案,省去了在电脑上配置复杂环境的麻烦,随时随地都能进行基础的逆向探索。
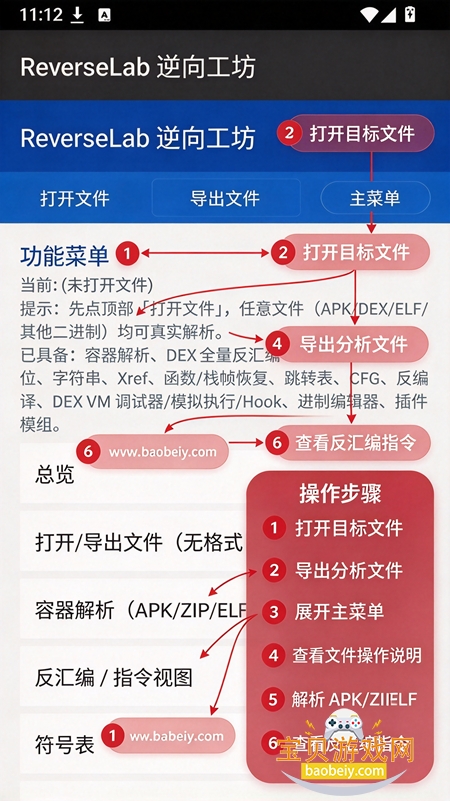
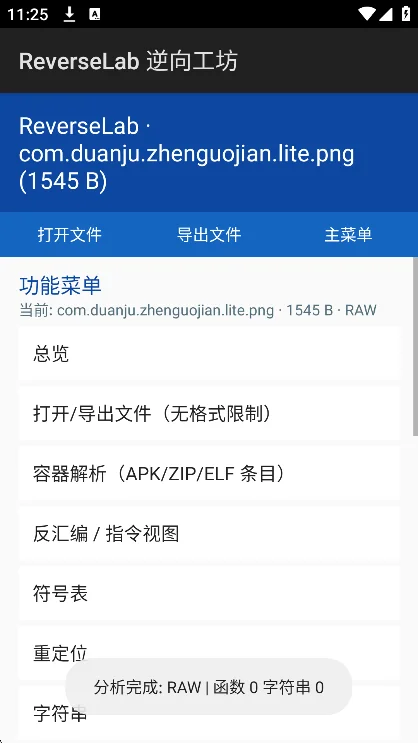
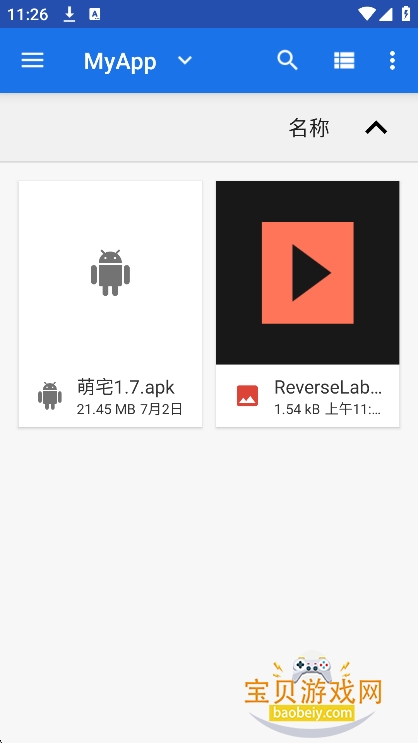
1.首先在宝贝游戏网下载并安装ReverseLab逆向工坊,打开软件后你会看到一个简洁的文件选择界面。
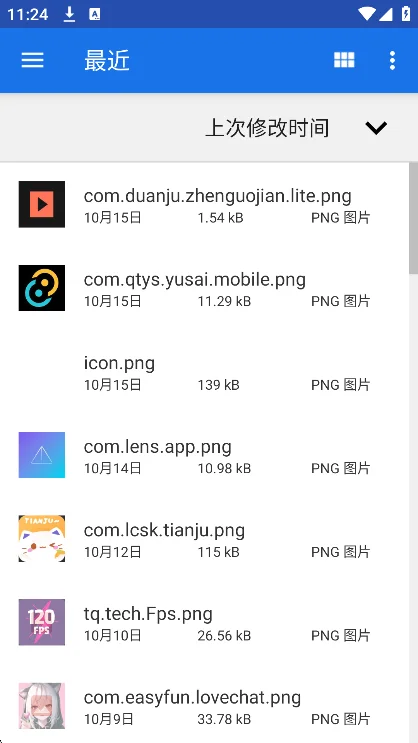
2.点击界面上的加载按钮,从手机存储中找到你想要分析的APK、DEX或者so文件,选中后软件会自动开始解析。
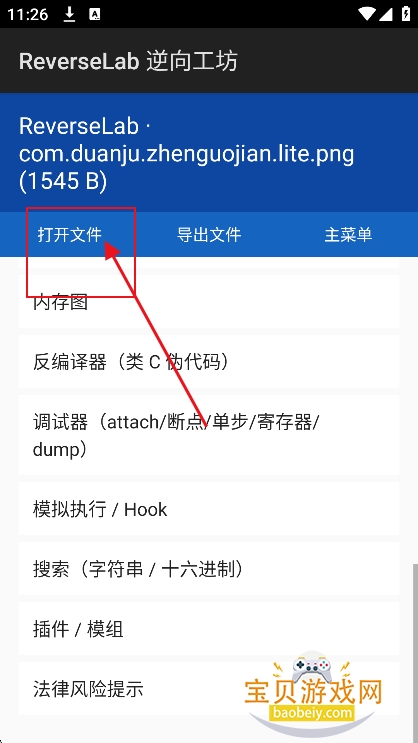
3.解析完成后,主界面会展示文件的整体信息,包括文件大小、格式类型以及内部包含的主要目录结构。
4.你可以点击进入具体的文件夹,查看里面的资源清单文件、代码文件以及原生库文件。
5.如果想查找特定内容,可以使用搜索功能输入关键词,软件会快速定位包含该字符串的位置。
6.在查看十六进制数据时,可以左右滑动屏幕浏览不同区块,长按还能复制选中的字节数据。
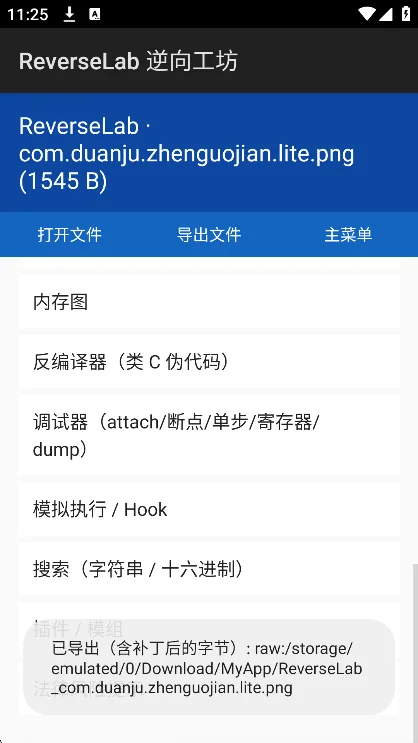
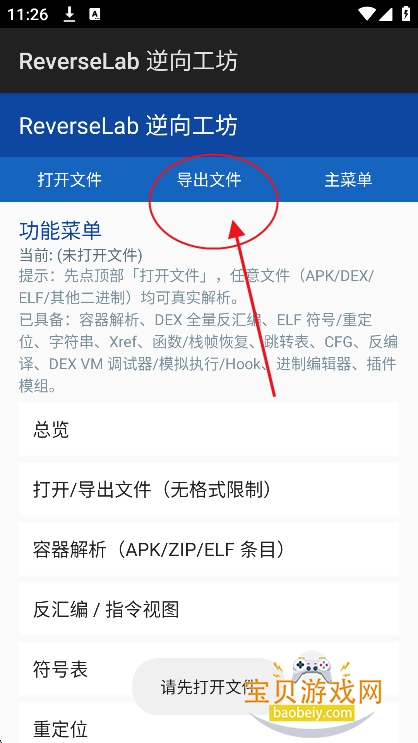
7.分析结束后,可以通过菜单选项导出你提取到的字符串列表或者十六进制数据,方便后续在电脑上继续处理。
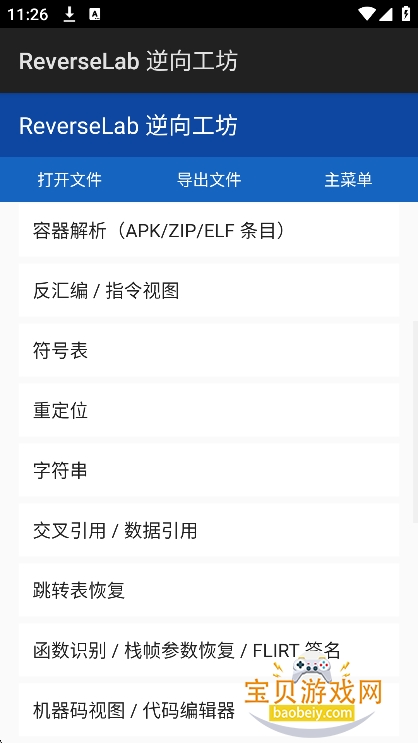
ReverseLab逆向工坊支持直接加载APK安装包、DEX字节码文件以及ELF格式的so原生库文件,覆盖了安卓逆向分析中最常见的几种文件类型,无需转换格式即可直接读取。
加载文件后,软件会展示完整的内部结构树,你可以逐层展开查看AndroidManifest.xml、res资源目录、assets文件夹以及lib原生库等关键内容,快速了解应用的组成。
内置字符串提取引擎,能从二进制文件中自动扫描并列出可读字符串,同时提供十六进制查看器,方便分析字节层面的数据,支持跳转、搜索和复制操作。
1.安卓应用开发者可以用它快速检查自己打包的APK文件,确认资源是否完整、代码是否混淆成功。
2.安全研究人员在移动端就能初步分析可疑应用的内部结构,提取关键字符串和so库信息。
3.逆向工程爱好者可以把它当作一个便携的入门工具,随时随地查看DEX字节码和ELF文件的基本信息。
4.在校学生如果正在学习安卓系统架构和文件格式,ReverseLab逆向工坊能提供直观的文件结构展示,帮助理解APK和DEX的组成。
5.运维人员在排查应用崩溃问题时,也可以用查看so文件的基本信息,辅助定位问题所在。
| 操作步骤 | 具体说明 |
| 加载文件 | 点击主界面加号按钮,从文件管理器中选择APK、DEX或so文件,支持批量加载多个文件,解析速度取决于文件大小。 |
| 查看结构 | 解析完成后进入文件浏览界面,以树形结构展示内部目录,点击文件夹可展开,点击文件可查看具体内容。 |
| 资源清单 | 选择AndroidManifest.xml文件,软件会以格式化方式展示应用包名、权限列表、Activity注册信息等,方便快速了解应用概况。 |
| 字符串提取 | 在文件查看界面点击搜索图标,输入关键词或直接浏览全部字符串,支持过滤和排序,长按可复制到剪贴板。 |
| 十六进制查看 | 切换到十六进制标签页,以字节为单位查看文件原始数据,支持跳转到指定偏移地址,方便与字符串视图对照分析。 |
| 导出数据 | 在菜单中选择导出功能,可将当前提取的字符串列表或十六进制数据保存为文本文件,便于后续在电脑端进一步分析。 |
1.分析较大的APK文件时,建议先查看AndroidManifest.xml了解应用整体架构,再深入具体文件。
2.提取字符串时可以使用过滤功能,只看包含特定关键词的内容,避免在海量数据中浪费时间。
3.十六进制查看器支持长按选中字节,复制出来的数据可以直接粘贴到其他分析工具中使用。
4.如果解析so文件时遇到问题,可以尝试先解压APK取出lib目录下的so文件单独加载。
5.定期清理软件缓存,避免加载过多大文件后占用过多手机存储空间。
 首页
 安卓游戏
 安卓软件
 热门专题
 更多
 鄂公网安备42011502001927号